O que as últimas falhas críticas em plugins WordPress ensinam: meu protocolo para atualizar e blindar sites em produção.
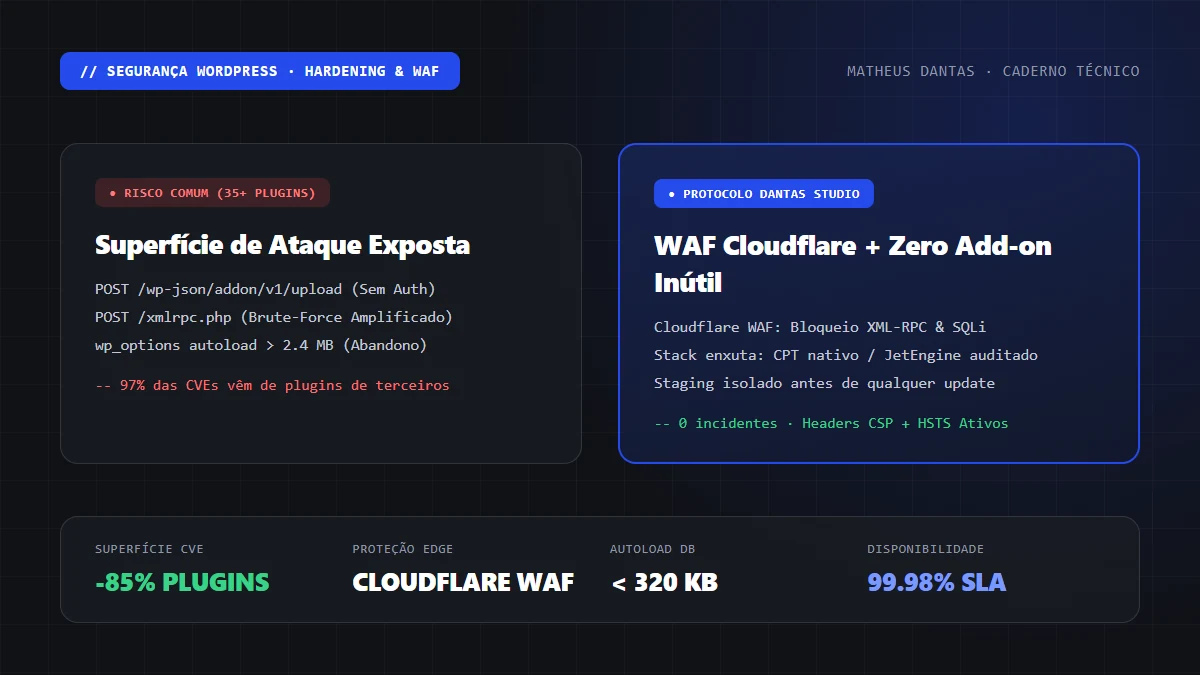
Mais de 97% das vulnerabilidades críticas no ecossistema WordPress divulgadas nos relatórios recentes da Patchstack e Wordfence nascem em plugins de terceiros — quase sempre em pacotes de add-ons visuais inchados, formulários sem validação de nonce ou rotas da REST API abertas sem checagem de permissão (permission_callback). Para blindar um site comercial sem travar a operação de marketing, aplico três camadas: redução drástica da lista de plugins (substituindo add-ons por código nativo ou Crocoblock auditado), atualizações testadas em staging antes de produção e bloqueio na borda via Cloudflare WAF.
Quase todo mês chega no meu WhatsApp em João Pessoa algum empresário ou agência parceira com o mesmo incêndio: o site institucional começou a redirecionar visitantes do Google para páginas de spam farmacêutico, ou o painel administrativo apareceu com um usuário administrador desconhecido. Quando abro o servidor para auditar os logs, o culpado nunca é o núcleo do WordPress — é algum plugin instalado há dois anos para fazer um simples carrossel ou pop-up que ficou abandonado.
Quem acompanhou os boletins de segurança do mercado viu uma onda de CVEs de severidade máxima (CVSS 9.8+) afetando desde complementos famosos de page builders até plugins de cache e SMTP. A boa notícia é que invasão em WordPress não é questão de sorte: é consequência direta de arquitetura frouxa.
Por que 97% das falhas críticas nascem em plugins de terceiros?
Na faculdade de Ciência da Computação na UFPB, aprendemos um princípio básico de segurança da informação: toda dependência externa amplia a sua superfície de ataque. Quando alguém instala quatro pacotes diferentes de "Ultimate Addons" apenas para ganhar um botão animado, está importando centenas de arquivos PHP executáveis e endpoints AJAX que rodam com acesso direto ao banco de dados.
- Escalonamento de privilégios via REST API: desenvolvedores descuidados registram rotas em
register_rest_route()usando'permission_callback' => '__return_true', permitindo que requisições anônimas alterem opções críticas na tabelawp_options. - SQL Injection (SQLi) e XSS armazenado em shortcodes: parâmetros passados sem
$wpdb->prepare()ou atributos renderizados semesc_attr()permitem injetar scripts maliciosos direto no navegador do administrador. - Abandono de repositório: plugins gratuitos que mudam de dono ou deixam de receber patch de compatibilidade com o PHP 8.3 viram portas abertas para bots automatizados.
Meu protocolo de atualização segura (sem derrubar o site em horário comercial)
Ativar "atualização automática" em todos os plugins de um e-commerce ou portal corporativo é trocar um risco de segurança por um risco de parada operacional. Já vi updates menores de WooCommerce ou Elementor quebrarem o checkout no meio de uma campanha paga porque ninguém testou a árvore de dependências antes. Meu fluxo em produção segue quatro passos rígidos:
- Triagem de boletim CVE vs. Release de feature: patches de segurança (ex.: versão
3.26.1 -> 3.26.2) têm prioridade imediata; grandes saltos de versão (major releases) aguardam 7 a 10 dias até a estabilização dos hotfixes iniciais. - Snapshot atômico do banco e arquivos: antes de rodar qualquer
wp plugin update, gero um ponto de restauração completo fora da mesma partição do servidor. - Homologação em Staging com inspeção visual e de console: aplico o update no ambiente de teste, limpo o OPcache e o cache do LiteSpeed/Cloudflare e verifico se houve regressão de CSS, erro fatal de PHP nos logs ou queda no INP.
- Auditoria de plugins órfãos: se um plugin pode ser resolvido com 15 linhas de CSS moderno ou um Custom Post Type no JetEngine, o plugin é removido definitivamente.
Camada de borda: o que travo no servidor e no Cloudflare WAF
Mesmo que um zero-day surja num plugin legítimo antes do fabricante liberar a correção, a requisição maliciosa não precisa chegar ao PHP se a borda estiver configurada. Em todos os projetos que entrego no Brasil e no Reino Unido, aplico este conjunto mínimo de regras:
# 1. Bloqueio total do XML-RPC (vetor clássico de força bruta amplificada)
<Files xmlrpc.php>
  Require all denied
</Files>

# 2. Desativar edição de arquivos PHP pelo painel (wp-config.php)
define( 'DISALLOW_FILE_EDIT', true );

# 3. Cabeçalhos de Segurança HTTP na borda (_headers / Apache / Nginx)
X-Content-Type-Options: nosniff
X-Frame-Options: SAMEORIGIN
Referrer-Policy: strict-origin-when-cross-origin
Permissions-Policy: geolocation=(), microphone=(), camera=()
Perguntas frequentes
Usar plugins de segurança pesados (como Wordfence completo) deixa o WordPress lento?
Se configurado para fazer varreduras constantes de arquivos no mesmo servidor da aplicação, sim — ele consome I/O de disco e CPU a cada requisição. Prefiro transferir a filtragem de tráfego malicioso (WAF, rate limiting e bloqueio de bots) para a borda da rede na Cloudflare, mantendo o servidor PHP livre para responder rápido.
Qual é o número ideal de plugins em um projeto WordPress profissional?
Não existe um número mágico, porque qualidade importa mais que quantidade, mas nos cerca de 50 sites que coloquei em produção a média fica entre 8 e 14 plugins bem auditados (Elementor Pro, suíte Crocoblock necessária, Rank Math SEO, LiteSpeed Cache e SMTP). Quando vejo instalações com 35 ou 45 plugins, quase metade é redundante.